
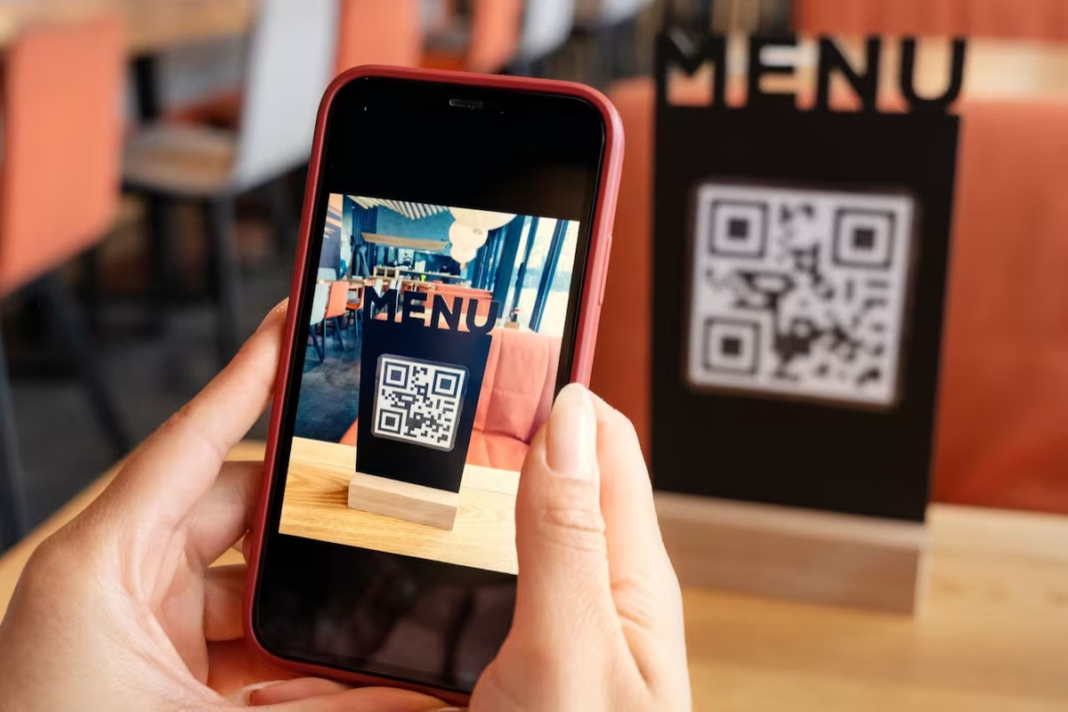
La modalidad, conocida como “quishing”, consiste en reemplazar los códigos QR originales de las mesas por otros falsos que redirigen a páginas fraudulentas. El objetivo es robar datos personales y bancarios o generar cargos no autorizados. Especialistas recomiendan extremar las precauciones al utilizar menús digitales.
El uso de códigos QR para consultar menús, realizar pedidos y pagar consumos se volvió cada vez más habitual en bares y restaurantes. Sin embargo, esta comodidad también abrió una nueva puerta para los ciberdelincuentes, que encontraron en esta tecnología una oportunidad para desarrollar estafas.
La modalidad se conoce como quishing y consiste en reemplazar los códigos QR legítimos de los establecimientos por otros falsos. Los delincuentes colocan etiquetas adhesivas sobre los originales y, cuando un cliente los escanea, lo redirigen a páginas fraudulentas diseñadas para obtener información personal, contraseñas y datos bancarios.
El engaño suele aprovechar la confianza de los consumidores, que consideran seguro el código simplemente porque está colocado sobre una mesa o en un espacio identificado con el nombre del restaurante.
Cómo funciona la estafa del QR falso
El procedimiento comienza con la manipulación de los códigos que los comercios utilizan para ofrecer sus cartas digitales. Los estafadores pegan una etiqueta con un código diferente sobre el soporte original, generalmente sin que el personal del establecimiento advierta el cambio.
Una vez escaneado, el teléfono dirige al usuario a una página que puede imitar la apariencia del menú oficial. En algunos casos, estos sitios solicitan completar formularios con información personal o financiera, mientras que otros pueden inducir a descargar aplicaciones o aceptar suscripciones pagas.
Según datos de Microsoft citados en el informe, los ataques de phishing mediante códigos QR aumentaron un 146% entre enero y marzo de 2026, una señal del crecimiento de esta modalidad de fraude digital.
Las recomendaciones para evitar caer en el engaño
Para reducir los riesgos, los especialistas recomiendan prestar atención tanto al estado físico del código como al comportamiento del sitio web al que dirige.
Una de las primeras medidas consiste en revisar que el QR no tenga etiquetas superpuestas, bordes despegados o señales de manipulación. Ante cualquier sospecha, lo más conveniente es no escanearlo y solicitar una carta impresa al personal del restaurante.
También es importante verificar la dirección web que aparece en el teléfono antes de ingresar. Los dominios con errores ortográficos, combinaciones extrañas de letras o direcciones que no coinciden con las del establecimiento pueden ser señales de alerta.
Otra recomendación fundamental es no proporcionar información sensible. Un menú digital legítimo debería permitir consultar los productos y precios sin exigir contraseñas, fotografías del DNI ni datos de tarjetas bancarias.
Si el sitio solicita descargar una aplicación o iniciar sesión para acceder a una carta, lo recomendable es cancelar la operación y consultar directamente con el comercio.
Qué deben hacer los restaurantes para prevenir las estafas
La prevención también involucra a los establecimientos gastronómicos. Los comercios deben realizar controles periódicos de los códigos QR instalados en las mesas, verificar que no hayan sido reemplazados y garantizar que los enlaces conduzcan a sus plataformas oficiales.
La revisión frecuente de los soportes puede evitar que los delincuentes manipulen los códigos sin ser detectados.
En caso de haber ingresado información bancaria en una página sospechosa, se recomienda comunicarse inmediatamente con la entidad financiera, solicitar asistencia, revisar los movimientos de las cuentas y cambiar las contraseñas comprometidas.
La utilización de códigos QR no representa por sí misma un peligro, pero su uso requiere precaución. En un contexto de creciente digitalización de los servicios gastronómicos, comprobar la autenticidad de cada enlace puede evitar el robo de información y pérdidas económicas.
Fuente: La Nación


